Passkey là gì và các câu hỏi thường gặp với passkey
19
Th12
Th12
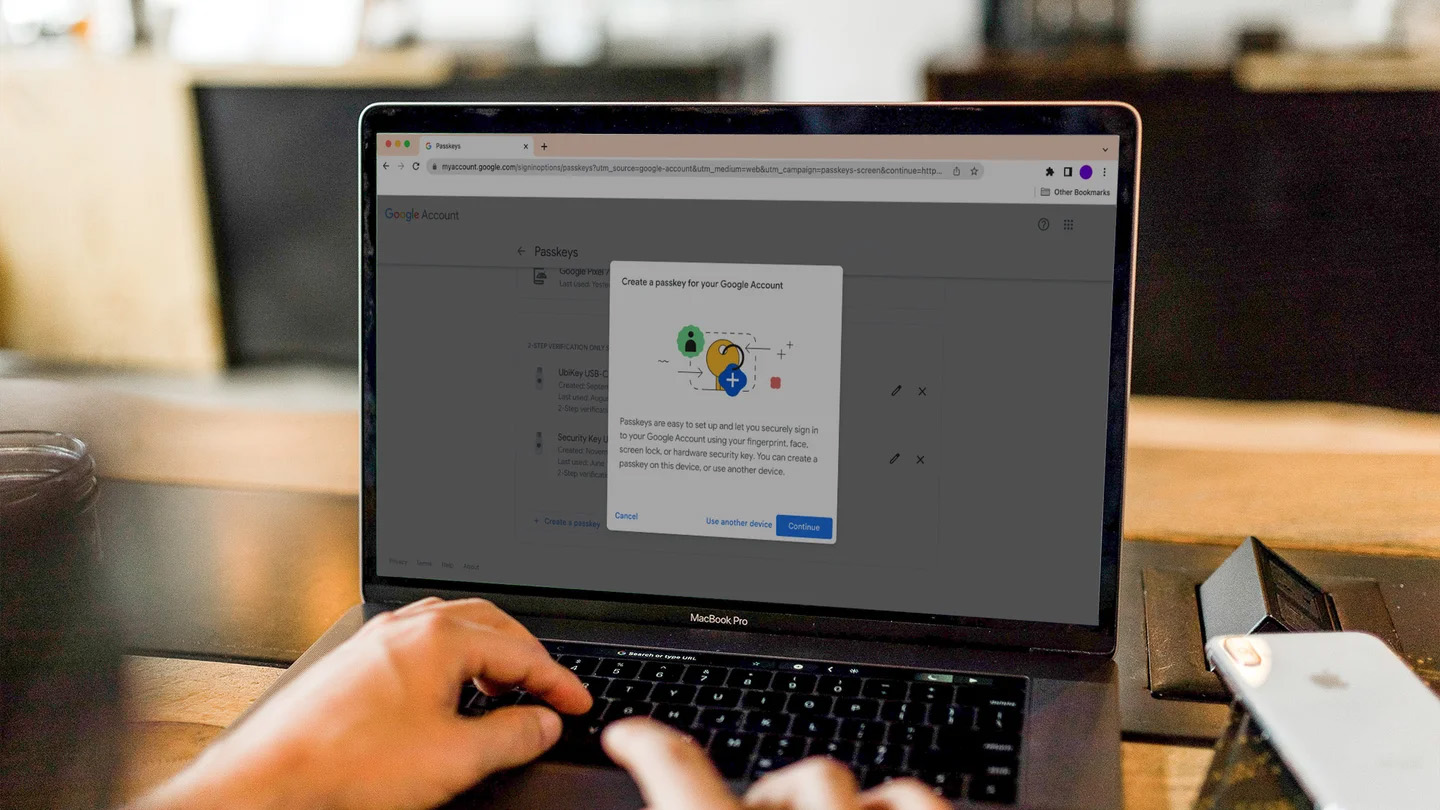
Trước đây, cách chủ yếu để đăng nhập vào một dịch vụ/tài khoản là sử dụng mật khẩu, cao cấp hơn là ứng dụng xác thực hai yếu tố (2FA). Tuy nhiên, ngay cả với 2FA cũng có thể tạo ra lỗ hổng bảo mật khi bị phụ thuộc vào kết nối di động (sms, xác thực email,…), khiến tin tặc có nhiều cơ hội đánh cắp thông tin của người dùng. Để giải quyết vấn đề này, Google đã công bố passkey, sử dụng mật mã thay vì mật khẩu.
Vậy passkey là gì? Cách hoạt động như thế nào? Cùng Gu Công Nghệ tìm hiểu chúng trong bài viết dưới đây.
Passkey là gì?
Với thông điệp “Password-less future” (Tương lai không mật khẩu), những gã khổng lồ công nghệ: Google, Microsoft và Apple đã bắt tay tạo ra một hệ thống đăng nhập không cần mật khẩu – Được gọi là passkey.
Đây là một cách xác thực mới dựa trên tiêu chuẩn xác thực không cần mật khẩu (Passwordless authentication) của Liên minh FIDO.
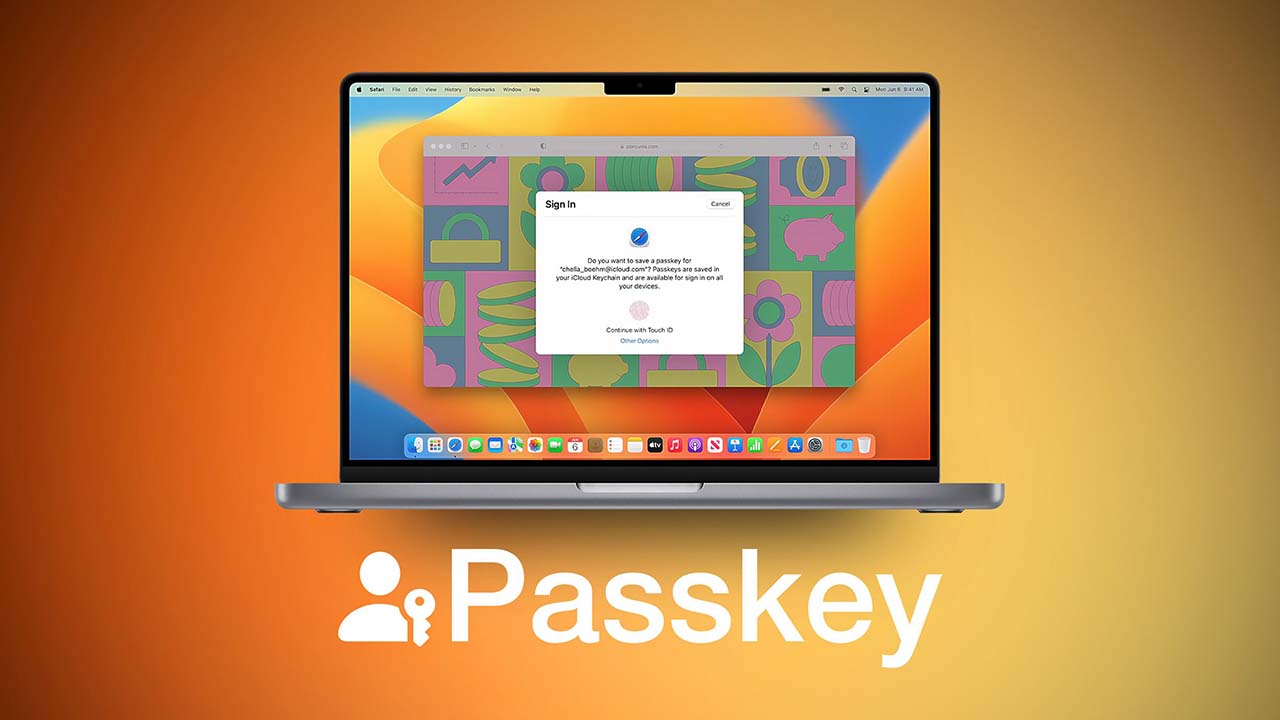
Thay vì nhập mật khẩu để đăng nhập, người dùng có thể sử dụng mã PIN, quét vân tay hoặc Face ID trên các thiết bị riêng biệt.
Cách thức hoạt động của passkey
Passkey hoạt động bằng cách tạo khóa bí mật giữa thiết bị của người dùng và ứng dụng/trang web mà họ muốn đăng nhập. Khóa này được tạo ra một cách an toàn, được lưu trữ độc lập trên thiết bị của bạn. Khi đăng nhập, chúng ta chỉ cần xác thực bằng cách sử dụng phương thức sinh trắc học, mã PIN hoặc nhấn xác nhận trên thiết bị đã đăng ký.
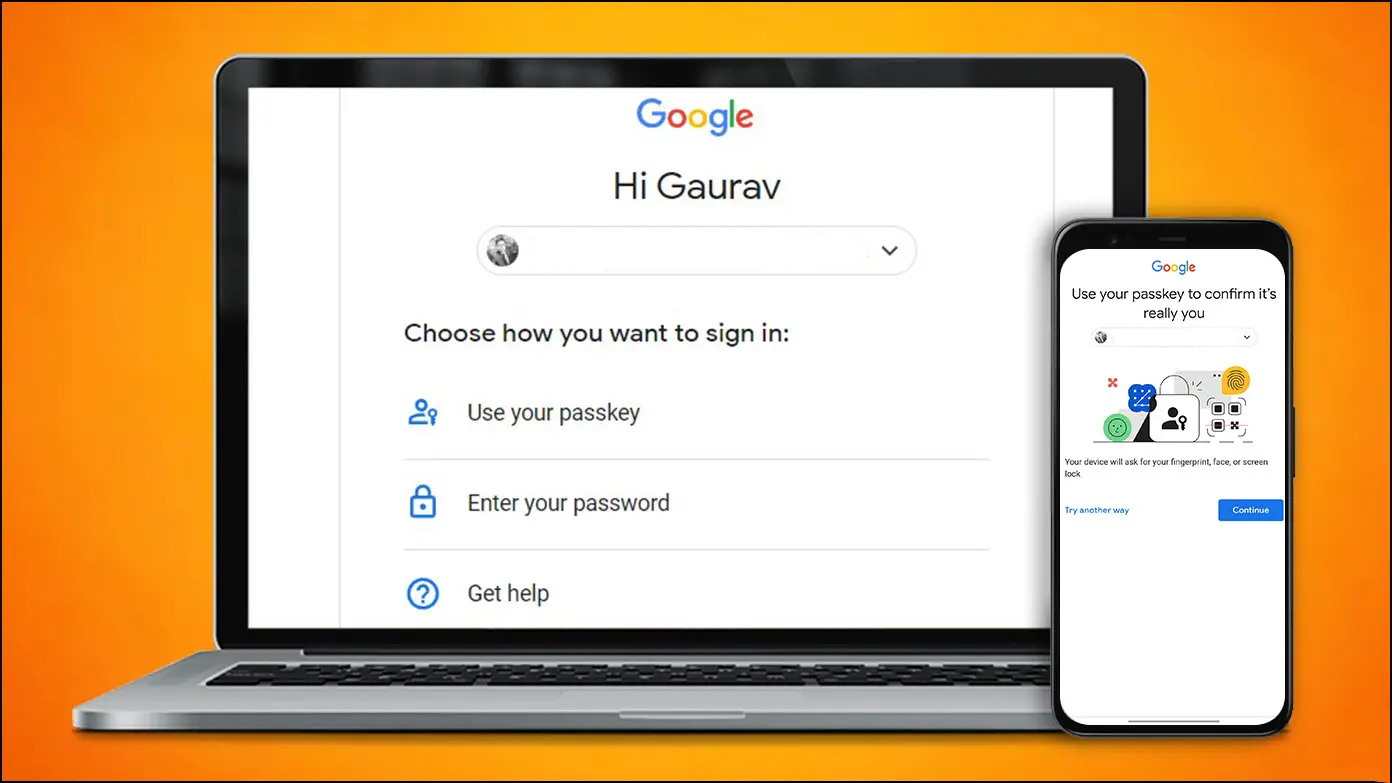
Passkey được phát triển dựa trên tiêu chuẩn WebAuthentication (WebAuthn), sử dụng cặp khóa “public key – private key” để bảo vệ quá trình xác thực.
Trên các thiết bị di động, nếu bạn thiết lập Touch ID hoặc Face ID, cặp khóa này cho phép đăng nhập vào app/website (mỗi app/website có một cặp khóa độc nhất) bằng sinh trắc học. Đối với các thiết bị Apple, passkey được sao lưu đồng bộ bằng iCloud Keychain và được bảo mật nghiêm ngặt nhiều lớp mà ngay cả Apple cũng không được biết. Passkey còn hỗ trợ đăng nhập trên thiết bị khác bằng cách quét mã QR.
Passkey hiện khả dụng trên các thiết bị:
- Thiết bị iPhone sử dụng hệ điều hành iOS 16 trở lên.
- Máy tính Macbook có hệ điều hành macOS Ventura trở lên.
- Thiết bị Android có điều hành từ Android 9 trở lên.
- Máy tính hỗ trợ Windows 10 trở lên.
Khóa bảo mật hỗ trợ passkey:
- Mỗi khóa bảo mật Titan có thể lưu trữ hơn 250 passkey.
- Mỗi khóa bảo mật YubiKey có thể lưu trữ tối đa 100 passkey.
- Khóa xác thực VinCSS FIDO2 Fingerprint và VinCSS FIDO2 Touch 1.
Passkey hiện khả dụng trên các trình duyệt:
- Chrome 109 trở lên
- Safari 16 trở lên
- Edge 109 trở lên
Google cũng khẳng định sẽ triển khai rộng rãi và cập nhật danh sách các thiết bị/trình duyệt có khả năng tương thích với passkey trong thời gian tới.
Có những loại passkey nào?
Có hai loại passkey chính:
- Synced passkeys (Passkey được đồng bộ): Loại passkey này được lưu trữ trên đám mây. Điều này có nghĩa là thông tin xác thực liên kết với một tài khoản có thể được chia sẻ và đồng bộ hóa giữa nhiều thiết bị khác nhau của bạn, chẳng hạn như điện thoại thông minh, máy tính bảng và laptop (ví dụ: thông qua iCloud Keychain hoặc Google Password Manager).
- Device-bound passkeys (Passkey gắn với thiết bị): Loại passkey này gắn với một thiết bị vật lý duy nhất và không thể rời khỏi thiết bị đó. Về mặt kỹ thuật, chúng được hỗ trợ bởi xác thực FIDO2 và thường được lưu trữ trên các khóa bảo mật phần cứng chuyên dụng (chẳng hạn như dòng YubiKey 5).
Lưu ý: Passkey gắn với thiết bị không phải là khóa bảo mật, mà là dữ liệu xác thực được lưu trữ bên trong chiếc khóa bảo mật đó (hoặc bên trong thiết bị của bạn).
Ngoài ra, Passkey gắn với thiết bị không nhất thiết phải ở trong khóa bảo mật (như YubiKey). Nó cũng có thể được lưu trữ bên trong chip bảo mật của điện thoại hay máy tính (như chip TPM trên Windows hay Secure Enclave trên máy Mac/iPhone). Miễn là nó được thiết lập để không rời khỏi thiết bị đấy và không đồng bộ lên đám mây thì được gọi là “passkey gắn với thiết bị”.
Tuy nhiên, việc lưu trữ passkey gắn với thiết bị trên một chiếc khóa bảo mật chuyên dụng vẫn được coi là tiêu chuẩn an toàn cao hơn, vì nó tách biệt hoàn toàn với môi trường Internet và phần mềm của máy tính.
Ưu điểm của passkey so với mật khẩu truyền thống
- An toàn hơn: Passkey sử dụng các tiêu chuẩn xác thực không cần mật khẩu, vốn được coi là an toàn hơn so với mật khẩu truyền thống.
- Dễ sử dụng hơn: Passkey chỉ yêu cầu người dùng xác thực bằng cách sử dụng phương thức xác thực sinh trắc học, đơn giản hơn so với việc phải nhớ và nhập mật khẩu phức tạp.
- Tương thích hơn: Passkey là một tiêu chuẩn mở, do đó nó có thể được sử dụng bởi các ứng dụng và trang web khác nhau.
Các câu hỏi thường gặp liên quan đến passkey
Passkey khác với mật khẩu truyền thống như thế nào?
Passkey là một hình thức xác thực không cần mật khẩu thay thế mật khẩu truyền thống, cho phép người dùng đăng nhập vào tài khoản của họ một cách an toàn và thuận tiện bằng xác thực sinh trắc học (Face ID hoặc Touch ID), mã PIN hoặc nhấn xác thực trên thiết bị đã đăng ký.
Sự khác biệt giữa passkey và khóa bảo mật là gì?
Cả passkey và một số sản phẩm khóa bảo mật như: YubiKey, Google Titan, VinCSS Fingerprint hoặc VinCSS Touch 1 đều có khả năng tạo mật mã hỗ trợ FIDO2. Sự khác biệt chính giữa hai loại này nằm ở cách xử lý mật mã. Mật mã passkey tạo có thể sao chép bằng thông tin xác thực của tài khoản được liên kết, trong khi mật mã của khóa bảo mật được gắn với thiết bị vật lý phần cứng khiến chúng không thể sao chép được.
Mỗi khóa bảo mật có thể lưu trữ được bao nhiêu passkey?
- Mỗi khóa bảo mật Titan có thể lưu trữ hơn 250 passkey.
- Mỗi khóa bảo mật YubiKey có thể lưu trữ tối đa 100 passkey.
Sự khác biệt giữa FIDO2 và passkey là gì?
FIDO2 là một tiêu chuẩn để xác thực trực tuyến an toàn. Passkey là cách triển khai FIDO2. Trong đó thông tin xác thực FIDO có thể tồn tại trên nhiều thiết bị, chẳng hạn như trên điện thoại, máy tính bảng hoặc máy tính xách tay và trên nhiều nền tảng hệ điều hành.
Ví dụ về xác thực FIDO và bản demo?
Bạn có thể sử dụng bản demo tại đây.
Thông tin sinh trắc học của người dùng có an toàn không?
Dữ liệu sinh trắc học của người dùng chỉ ở trên thiết bị và không bao giờ được lưu trữ trên máy chủ trung tâm (nơi dữ liệu có khả năng bị đánh cắp do một sự cố rò rỉ dữ liệu).
Công nghệ passkey được cho là tương lai của hệ thống bảo mật, được phát triển như một phần của liên minh FIDO. Có thể nói, đây là một bước tiến quan trọng trong việc nâng cấp bảo mật cho người dùng Internet.


 Nhà thông minh Aqara
 Ví lạnh Ledger
 Khóa bảo mật Yubico
Bài viết này thật hữu ích! Mình luôn thắc mắc về passkey và cách hoạt động của nó. Cảm ơn Gu Công Nghệ đã giải thích chi tiết và dễ hiểu như vậy. Mong chờ những bài viết tiếp theo về công nghệ mới!
Khi mất điện thoại thì có đăng nhập được trên thiết bị khác không
Dạ tuỳ theo thiết lập tài khoản, nếu dùng khoá khoá bảo mật với passkey thì đăng nhập trên thiết bị khác, xác thực với passkey được ạ. Hoặc mình có các phương thức đăng nhập khác như 2FA (sms, mật khẩu, email) thì vẫn được anh nhé.