Tiêu chuẩn bảo mật mới trong kỷ nguyên AI: Lớp phòng thủ vật lý cho các mô hình ngôn ngữ tiên tiến
01
Th11
Th11
Sự phát triển của các mô hình AI không chỉ mở rộng năng lực tính toán mà còn làm thay đổi hoàn toàn định nghĩa về bảo mật. Khi AI tiến đến khả năng tự chủ và được cấp quyền can thiệp sâu vào các hệ thống dữ liệu độc quyền, các tài khoản quản trị AI hiển nhiên trở thành mục tiêu tối thượng của tin tặc.
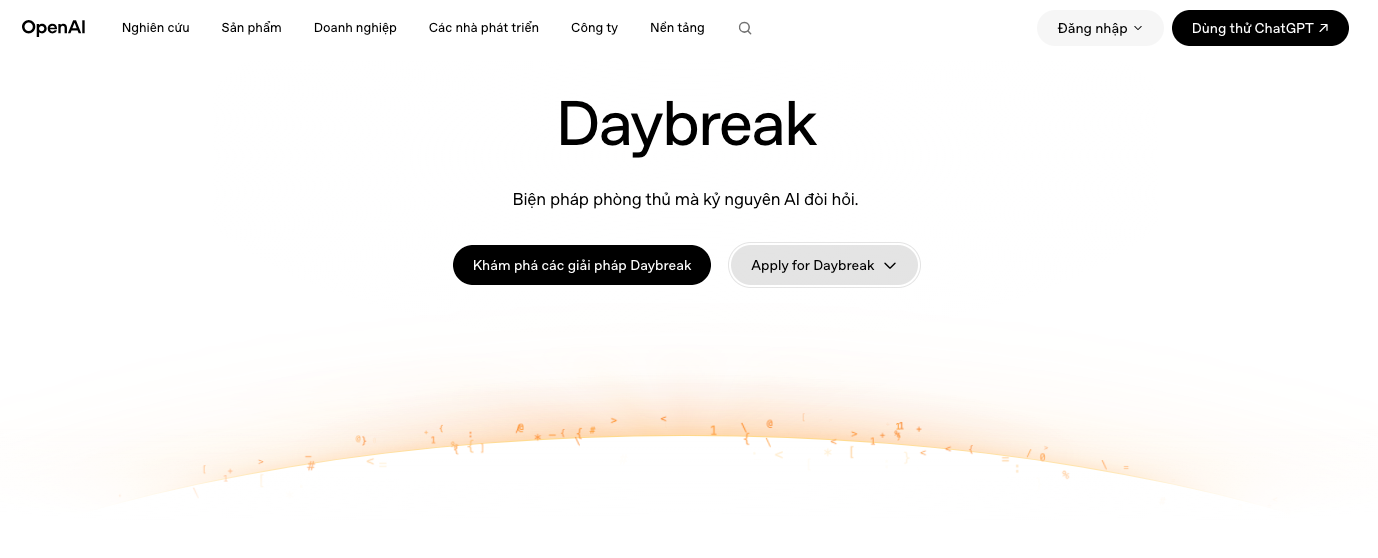
Động thái từ OpenAI Daybreak: Chấm dứt kỷ nguyên xác thực bằng phần mềm
Daybreak là hệ thống cung cấp quyền truy cập vào các mô hình AI tiên tiến nhất của OpenAI, phục vụ cho mục đích nghiên cứu an ninh mạng. Để bảo vệ các công cụ này, OpenAI đã áp dụng chính sách Bảo mật tài khoản nâng cao (Advanced Account Security – AAS).
- Điểm mấu chốt của chính sách này: Bắt đầu từ tháng 10 năm 2026, mọi cá nhân truy cập Daybreak bắt buộc phải sử dụng khóa bảo mật phần cứng chuẩn FIDO2 làm phương thức đăng nhập duy nhất.
- OpenAI đưa ra một giới hạn kỹ thuật rất rõ ràng: Mọi hình thức xác thực đa yếu tố (MFA) truyền thống, bao gồm mật khẩu dùng một lần (OTP) qua SMS/Ứng dụng, và thậm chí cả các loại passkey được đồng bộ hóa trên phần mềm (software-synced passkeys) đều không đủ tiêu chuẩn để cấp quyền truy cập.
Cơ sở kỹ thuật: Tại sao phải là phần cứng?
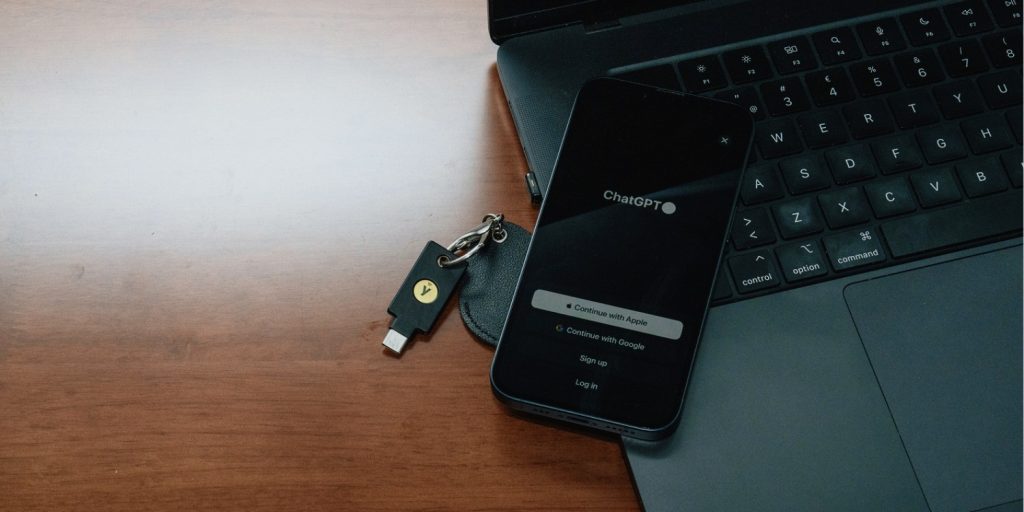
Quyết định loại bỏ passkey phần mềm và bắt buộc dùng phần cứng (như YubiKey) không phải là một sự cẩn trọng thái quá, mà dựa trên nguyên lý về không gian tấn công và cơ chế cách ly mật mã (cryptographic isolation).
- Vô hiệu hóa các cuộc tấn công tự động: Tin tặc hiện nay không cần tốn sức để hack phần mềm. Có nhiều công cụ có thể tạo ra các trang web lừa đảo (phishing) theo thời gian thực để đánh lừa người dùng, thu thập OTP hoặc thậm chí đánh cắp trực tiếp token phiên đăng nhập.
- Cơ chế cách ly mật mã: Khóa bảo mật phần cứng FIDO2 lưu trữ cặp khóa mật mã bên trong một chip bảo mật chuyên dụng, hoàn toàn tách biệt với hệ điều hành của máy tính hay điện thoại. Khi xác thực, khóa phần cứng chỉ tiến hành ký điện tử để phản hồi lại yêu cầu hợp lệ từ máy chủ. Ngay cả khi thiết bị máy chủ của người dùng bị nhiễm mã độc, kẻ tấn công cũng không thể trích xuất khóa riêng tư (private key) ra khỏi phần cứng vật lý.
- Kháng lừa đảo ở cấp độ giao thức: Khóa FIDO2 gắn kết quá trình xác thực với tên miền gốc của trang web. Nếu một người dùng bị lừa truy cập vào trang chatgpp.com thay vì chatgpt.com, khóa phần cứng sẽ tự động nhận diện sự sai lệch của tên miền và từ chối cung cấp chữ ký xác thực.
Danh tính là lớp kiểm soát trung tâm
Trong một hệ thống mạng nơi tài sản giá trị nhất là quyền truy cập vào các mô hình AI, ranh giới an toàn không còn nằm ở tường lửa hay mạng nội bộ. Ranh giới đó đã được dịch chuyển về chính danh tính và thiết bị của người dùng.
Chính sách của OpenAI với dự án Daybreak thiết lập một tiền lệ kỹ thuật mới cho toàn ngành công nghiệp: Đối với các hệ thống AI có khả năng can thiệp vào mã nguồn, dữ liệu nhạy cảm hoặc cơ sở hạ tầng trọng yếu, xác thực chống lừa đảo bằng phần cứng không còn là một lớp bảo vệ tùy chọn, mà là điều kiện tiên quyết để vận hành hệ thống một cách có trách nhiệm.


 Nhà thông minh Aqara
 Ví lạnh Ledger
 Khóa bảo mật Yubico
Comment của bạn